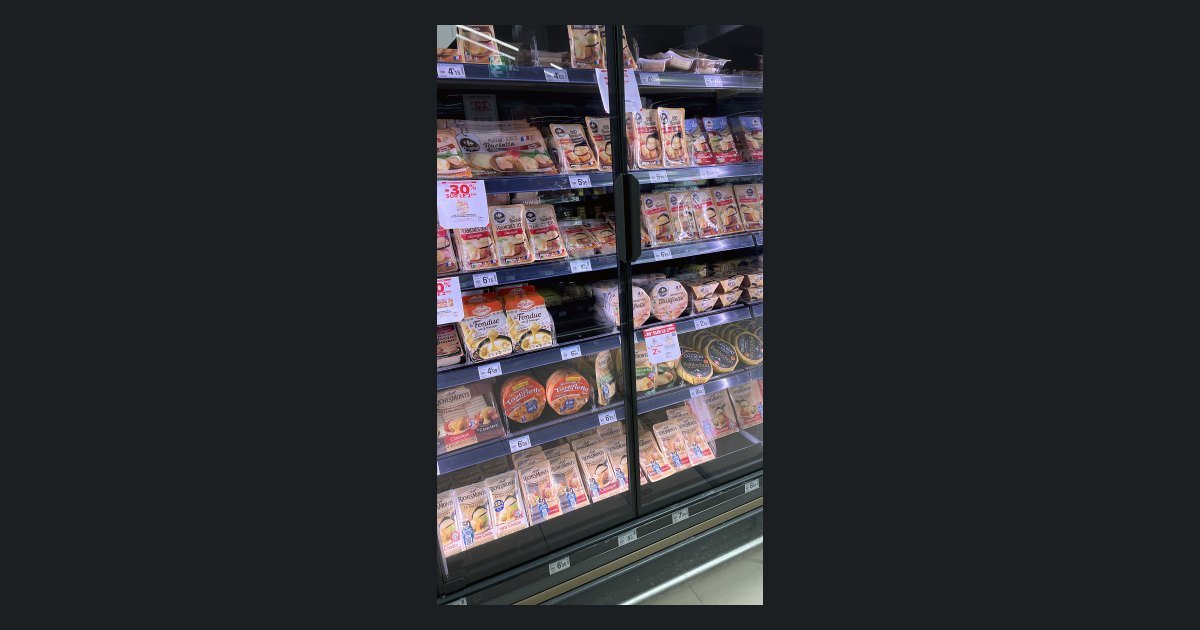
Истражитељи у Француској траже хакере који су у сајбер нападу преузели контролу над расхладним јединицама у више стотина супермаркета, истакавши рањивост повезаних система. Ниједна група није јавно преузела одговорност за напад, што је збунило истражитеље, наводи извор упознат са истрагом.
Напад је ручно прегазио температуре на фрижидерима у ланцима супермаркета, а према тројици стручњака за сајбер безбедност, изгледа да је био лако изводљив. Запослени у неким париским продавницама бацали су кутије покварене хране у контејнере за отпад, а удар је захватио најмање 350 објеката.
Погођени фрижидери ослањали су се на софтвер данске фирме Данфос. Компанија је навела да су многе јединице „достигле крај животног века“ и више не добијају ажурирања, или раде на застарелом фирмверу. Озбиљне рањивости у старијим верзијама су познате месецима.
„Ово је питање основне сајбер хигијене. Погрешите и добијате смрдљиви отпадак одмрзнуте хране“, рекао је Кен Манро, партнер у британској фирми Пен Тест Партнерс. Он је истакао да су добро познате рањивости значиле да су нападачи у суштини гурали у отворена врата, отварајући могућност да је у питању рад „деце која се забављају“.